Modern yazılım geliştirmede Docker ve Kubernetes, uygulamaları paketlemenin ve çalıştırmanın fiili standardı haline geldi. Geliştiricinin dizüstü bilgisayarından CI/CD hatlarına, oradan da üretim kümelerine kadar aynı konteyner imajı kullanılıyor. Bu rehberde iki teknolojinin temel rollerini, Ekim 2026 itibarıyla güncel sürüm durumlarını ve ekiplerin dikkat etmesi gereken son değişiklikleri ele alıyoruz.
Docker Temelleri
Docker, bir uygulamayı tüm bağımlılıklarıyla birlikte taşınabilir bir imaja paketliyor. Bu imajdan başlatılan konteynerler ise ana makineden yalıtılmış ama sanal makinelere göre çok daha hafif süreçler olarak çalışıyor. Böylece "benim makinemde çalışıyordu" sorunu büyük ölçüde ortadan kalkıyor. İyi bir Dockerfile için öne çıkan pratikler şöyle:
- Çok aşamalı (multi-stage) build: Derleme araçlarını son imaja taşımadan küçük ve güvenli imajlar üretin.
- Sabit sürümlü temel imajlar:
latestetiketi yerine belirli sürüm ya da özet (digest) kullanın. - Root olmayan kullanıcı: Konteyner içindeki süreçleri ayrıcalıksız bir kullanıcıyla çalıştırın.
- Katman önbelleği: Sık değişen dosyaları Dockerfile'ın sonlarına koyarak build sürelerini kısaltın.
Docker Engine 29 ile Gelen Değişiklikler
Docker Engine 29.0, Kasım 2025'te yayımlandı ve 29.x hattı 2026 boyunca güncellenmeye devam etti. Resmi sürüm notlarına göre bu hattın en yeni sürümü 14 Ekim 2026 tarihli 29.9.1. Bu sürüm hattındaki önemli değişiklikler şunlar:
- Yeni kurulumlarda varsayılan imaj deposu artık containerd image store.
- cgroup v1 desteği kullanımdan kaldırılma sürecine girdi. Desteğin en az Mayıs 2029'a kadar süreceği belirtiliyor.
- nftables güvenlik duvarı arka ucu deneysel olarak sunuldu.
- Docker Content Trust, CLI'dan çıkarılarak ayrı bir eklentiye dönüştürüldü.
Docker 29.x hattında 2026 boyunca birçok güvenlik düzeltmesi yayımlandığı için motoru güncel tutmak özellikle önemli.
Kubernetes ile Orkestrasyon
Kubernetes (K8s), konteynerleri birden çok sunucuya dağıtan, ölçeklendiren ve sağlığını izleyen açık kaynaklı bir orkestrasyon platformu. Deployment nesneleriyle kesintisiz kademeli güncellemeler (rolling update) yapılabiliyor. Horizontal Pod Autoscaler ile yük arttığında pod sayısı otomatik olarak artırılabiliyor. Çöken konteynerler ise otomatik olarak yeniden başlatılıyor. Kubernetes, 1.24 sürümünde dockershim bileşenini kaldırdı. Bu nedenle kümeler bugün containerd veya CRI-O gibi CRI uyumlu çalışma zamanlarını kullanıyor. Docker ile üretilen imajlar ise standart OCI formatında olduğu için sorunsuz çalışmaya devam ediyor.
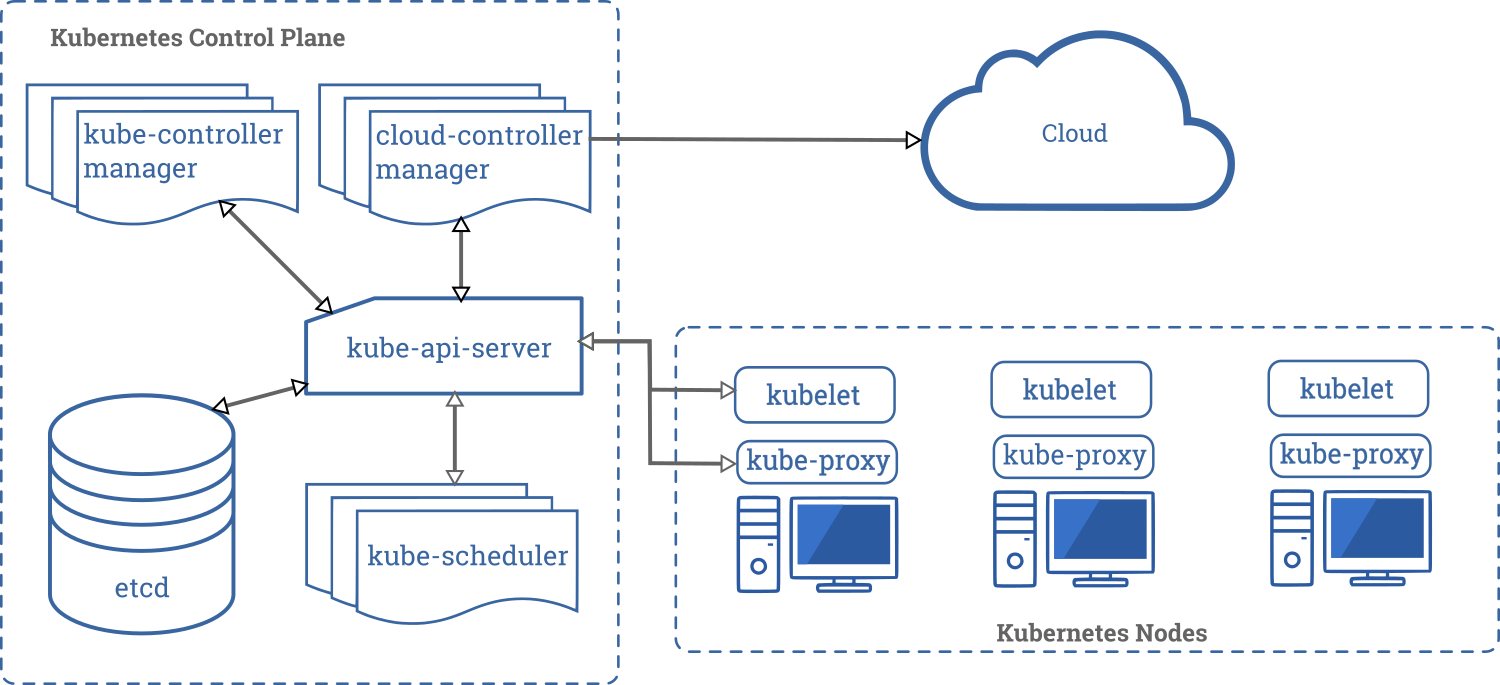
Kubernetes projesi en güncel üç küçük sürümü destekliyor. 26 Ağustos 2026'da yayımlanan "Garhwal" kod adlı Kubernetes 1.37, metrics.k8s.io API'sinin kararlı v1 sürümüne geçmesi, HPA ile sıfıra ölçekleme özelliğinin beta olarak varsayılan açık hale gelmesi ve rootless çalışma modunun beta aşamasına ulaşması gibi yenilikler getirdi.
| Sürüm | Son yama (15 Eylül 2026) | Destek sonu |
|---|---|---|
| 1.37 | 1.37.1 | 28 Ekim 2027 |
| 1.36 | 1.36.5 | 28 Haziran 2027 |
| 1.35 | 1.35.9 | 28 Şubat 2027 |
| 1.34 | 1.34.12 | 27 Ekim 2026 |
1.34 kullanan kümelerin destek süresi Ekim 2026 sonunda dolduğu için yükseltme planı acil hale geliyor.
Ingress NGINX Emekliye Ayrıldı: Gateway API Dönemi
Kubernetes SIG Network ve Güvenlik Müdahale Komitesi, Kasım 2025'te yaygın kullanılan Ingress NGINX denetleyicisinin emekliye ayrılacağını duyurdu. Proje Mart 2026 itibarıyla bakımdan çıktı. Bu tarihten sonra yeni sürüm, hata düzeltmesi ya da güvenlik yaması yayımlanmıyor. Mevcut kurulumlar çalışmaya devam etse de resmi öneri, Ingress'in modern halefi olarak görülen Gateway API'ye ya da desteklenen başka bir Ingress denetleyicisine geçmek.
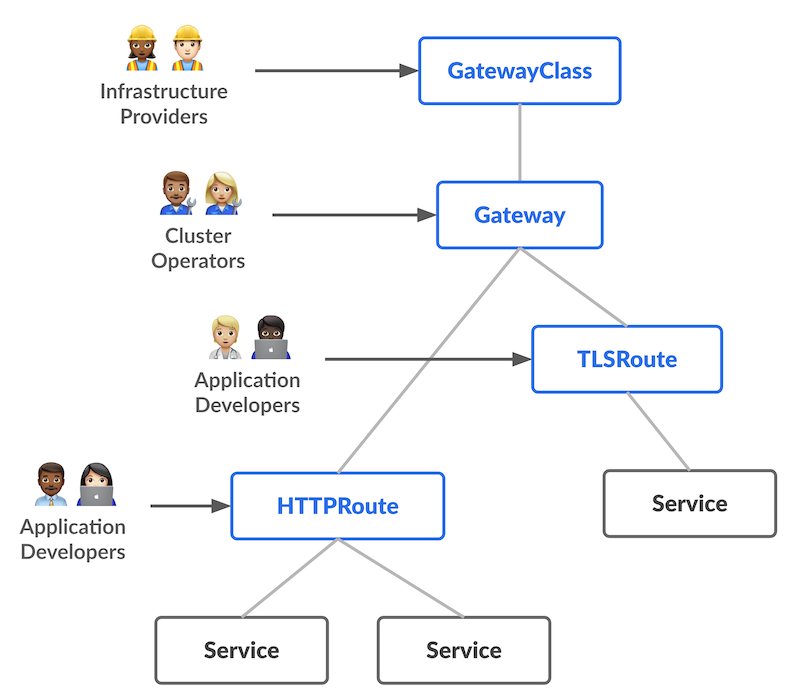
Geçiş sürecinde önce mevcut Ingress kaynaklarının envanterini çıkarmak, kullanılan özel anotasyonları belirlemek ve bunların Gateway API karşılıklarını bir test kümesinde denemek önerilen yaklaşım. Gateway API, rol tabanlı bir yapı sunuyor. Altyapı ekibi Gateway nesnelerini yönetirken uygulama ekipleri kendi HTTPRoute kurallarını tanımlayabiliyor. Bu ayrım, büyük organizasyonlarda yetki karmaşasını azaltıyor.
CI/CD ve GitOps Pratikleri
GitHub Actions, GitLab CI veya Jenkins gibi araçlarla her commit'te imaj otomatik olarak derlenebiliyor, test edilebiliyor ve güvenlik taramasından geçirilebiliyor. Ardından imaj bir kayıt defterine gönderilebiliyor. Dağıtım tarafında Argo CD ya da Flux gibi GitOps araçları, kümenin istenen durumunu Git deposundan okuyarak sapmaları otomatik olarak düzeltiyor. İmajları imzalamak, SBOM (yazılım malzeme listesi) üretmek, kaynak istek ve limitlerini tanımlamak ve ağ politikalarıyla pod trafiğini kısıtlamak, 2026'da güvenli bir konteyner hattının temel parçaları olarak öne çıkıyor.
Kaynak: Docker Docs, Kubernetes, Kubernetes Blog
Yorumlar 0
Henüz yorum yok. İlk yorumu sen yaz.
Yorum yaz