Instagram Hesabı Çalındı Ne Yapmalı? Kurtarma ve İki Adımlı Doğrulama
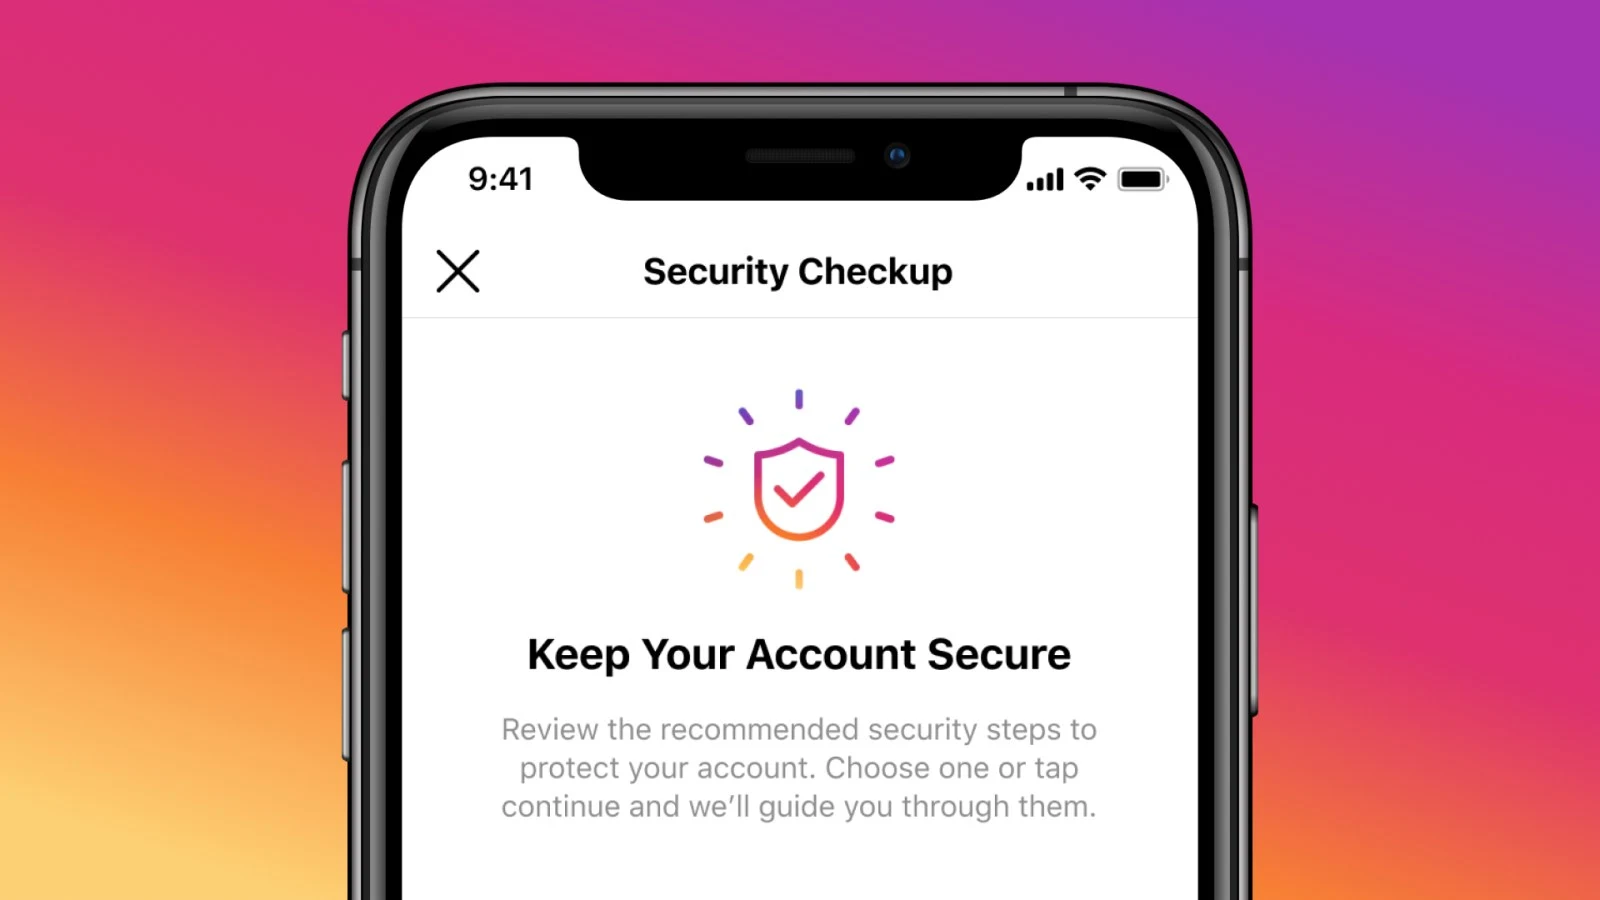
Instagram hesabınız çalındıysa izlemeniz gereken resmi kurtarma adımları: güvenlik e-postası, giriş bağlantısı, kimlik doğrulama ve iki adımlı doğrulama.
Kritik güvenlik açıkları, veri sızıntıları, fidye yazılımı saldırıları ve dolandırıcılık yöntemleri; kendinizi korumanız için güncel uyarılar.
Instagram hesabınız çalındıysa izlemeniz gereken resmi kurtarma adımları: güvenlik e-postası, giriş bağlantısı, kimlik doğrulama ve iki adımlı doğrulama.
ConnectWise, Cloud Backup uygulama kimliklerine izinsiz erişim sonrası hizmeti durdurdu. Huntress, saldırganın Microsoft 365 kiracılarına sızdığını bildirdi.
Square Enix, başka servislerden sızdırılan e-posta ve şifrelerle hesaplara izinsiz giriş yapıldığını açıkladı. Şirket şifre değişikliği ve OTP öneriyor.
SoftBank grubundaki IDC Frontier, 495 kurumu etkileyen fidye yazılımı saldırısında sanal sunuculardan veri çalındığına dair iz bulunmadığını açıkladı.
FBI, 2026 ara seçimlerini fırsata çeviren sahte bağış, sahte kampanya ürünü ve seçmen kaydı oltalaması gibi dolandırıcılık yöntemlerine karşı uyarı yayımladı.
BeyondTrust, Remote Support'taki CVE-2026-102764 açığını yamaladı. Google'a göre açık, ağustos sonundan beri Çin bağlantılı bir grupça kullanılıyordu.
Sourcenext, üye bilgisi API'sinin kötüye kullanıldığı saldırıda 22,5 milyon kayda ait e-posta, parola ve iletişim bilgilerinin sızmış olabileceğini açıkladı.
PAN-OS yönetim arayüzündeki CVE-2026-0322 açığı, kimliği doğrulanmış saldırgana güvenlik duvarında root yetkisiyle kod çalıştırma imkânı veriyor.
Çin bağlantılı Armory Castle grubunun kullandığı CVE-2026-102764 açığı yamalandı; CISA federal kurumlara 19 Ekim'e kadar süre verdi.
Burger King Japonya, mobil uygulama üye sistemine yetkisiz erişim nedeniyle 11,18 milyon müşterinin kişisel bilgilerinin açığa çıktığını duyurdu.